Перейти к содержимому


Логотип Pereluk


Перехватывает. Расследует. Блокирует.

Автономный SOC на базе ИИ-агентов. Обнаруживает угрозы на этапе разведки, анализирует инциденты и нейтрализует их за секунды - до того, как атака нанесет ущерб.

Время автоматического реагирования

< 1 секунды

Типовых угроз блокируется автономно на ранних стадиях*

> 90% угроз

Время первичного развертывания

< 4 часов

Единицы подтвержденных ложных срабатываний*

1-3 в месяц

*Показатели зависят от архитектуры сети, модели угроз и настроек политик безопасности.

Классическая модель SOC исчерпала себя


Высокая стоимость

Содержание круглосуточной смены из 4–5 аналитиков и лицензий на SIEM/SOAR обходится в десятки миллионов рублей ежегодно.

Усталость от алертов

Современные системы генерируют тысячи ложных срабатываний в день. До 80% времени аналитики тратят на разбор «шума», упуская реальные угрозы.

Реактивная защита

Пока специалист вручную расследует инцидент, атака уже проникла в систему. Время реакции классического SOC - от 30 минут до нескольких дней.

Дефицит кадров

На рынке катастрофически не хватает квалифицированных ИБ-инженеров. Нанимать и удерживать их становится все сложнее и дороже.

Pereluk - SOC, который работает сам

Pereluk - это мультиагентная SIEM + SOAR платформа. Мы перевернули принцип работы SOC: вместо того чтобы собирать данные и генерировать алерты для человека, Pereluk сам анализирует их, принимает решение и выполняет действие.

Обнаружил

Сбор данных (SIEM)

Платформа собирает логи и события со всей инфраструктуры (NGFW, системы контроля доступа, серверы, приложения) без установки тяжелых агентов на каждый хост.

Понял и оценил

Агентный анализ (AI)

Специализированные ИИ-агенты обогащают контекст, формируют гипотезы, используют скоринг и данные ловушек GhostHost для точного определения угрозы.

Заблокировал

Детерминированное действие (SOAR)

Исполнительный движок мгновенно применяет утвержденную политику безопасности: блокирует IP, изолирует хост или разрывает сессию.

Время полного цикла - менее 1 секунды

Ваши аналитики больше не тушат пожары. Они занимаются проактивной охотой за угрозами (Threat Hunting).

Архитектура Agentic SOC: интеллект и скорость

Мы разделили «мозг» и «руки» системы, чтобы обеспечить безопасность, прозрачность и скорость работы.

ИИ-агенты для расследования

Специализированные агенты (аналитик, скоринг, контекст) обогащают данные, проверяют гипотезы и определяют приоритет угроз. Они предлагают сценарий реагирования в рамках заданных политик.

Движок исполнения

После принятия решения исполнительный движок применяет действие за миллисекунды. Все операции строго ограничены политиками, журналируются (для аудита) и могут быть отменены.

Технологии, обеспечивающие автономность

Меньше алертов. Больше действий.
Мультиагентный ИИ

Специализированные ИИ-агенты автономно расследуют инциденты, обмениваются информацией и координируют действия. Агенты понимают новые атаки, а не просто ищут совпадения с известными сигнатурами.

Скоринг угроз

Динамическая оценка потенциальной опасности каждого события и актива в реальном времени. Система выявляет опасностьи автономно блокирует, изолирует или ограничивает до того, как потребуется подтверждение человека.

Deception-система

Среда ложных целей (декойз) отвлекает злоумышленников от критических активов и собирает данные об их тактике, выявляя вторжения на ранней стадии. Атакующий раскрывает себя, не успев нанести ущерб.

Анализ энтропии 

Статистические модели анализируют паттерны энтропии и поведенческие отклонения, чтобы выявлять zero-day угрозы и аномалии, которые не видны сигнатурным инструментам.

Универсальный сбор логов (VRL)

Построен на открытом Vector Remap Language, принимает и нормализует логи любого формата от любых агентов (nxlog, Filebeat, Fluentd) или напрямую из источников.

Автоматическое реагирование

Мгновенная изоляция угроз без участия человека: блокировка IP, добавление в карантин, изоляция хоста, отключение сессии, отправка уведомлений. Время реакции < 1 секунды.

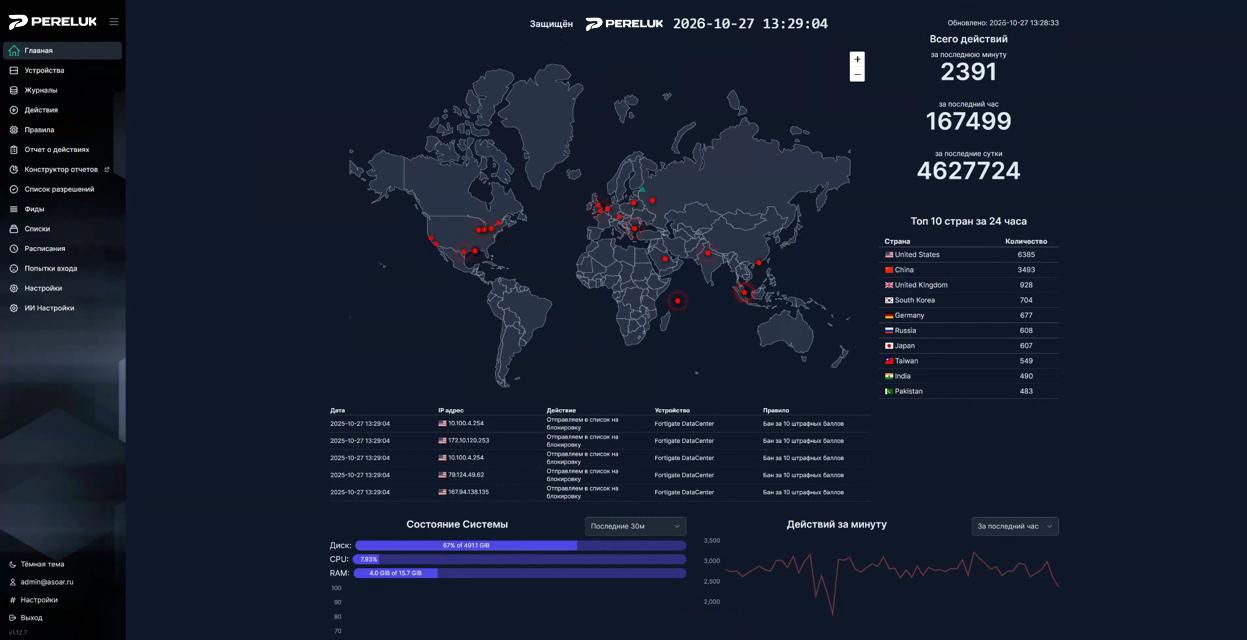
Скриншот интерфейса Pereluk

Чем Pereluk отличается от традиционных SIEM + SOAR

Сбор данных

Классическая связка SIEM + SOAR: требует установки агентов и сложной настройки парсеров под каждый источник.

Pereluk (Agentic SOC): универсальный сбор через VRL (любые форматы, без тяжелых агентов).

Корреляция

Классическая связка SIEM + SOAR: правила и аналитические модели.

Pereluk (Agentic SOC): правила, модели и агентный анализ контекста.

Расследование

Классическая связка SIEM + SOAR: преимущественно вручную или по playbook.

Pereluk (Agentic SOC): координация специализированных ИИ-агентов.

Реагирование

Классическая связка SIEM + SOAR: зависит от настроенных сценариев.

Pereluk (Agentic SOC): автоматическое в пределах утвержденных политик.

Время реакции

Классическая связка SIEM + SOAR: минуты и часы.

Pereluk (Agentic SOC): менее 1 секунды.

Ложные срабатывания

Классическая связка SIEM + SOAR: тысячи в день.

Pereluk (Agentic SOC): 1-3 в месяц (подтвержденные).

Развертывание

Классическая связка SIEM + SOAR: недели и месяцы.

Pereluk (Agentic SOC): базовый контур - менее 4 часов.

Работа аналитика

Классическая связка SIEM + SOAR: разбор очереди алертов.

Pereluk (Agentic SOC): контроль решений и исключений (Threat Hunting).

Кому нужен Pereluk

Средний и крупный бизнес

Постоянные атаки на веб-ресурсы, нехватка ИБ-специалистов.

Решение: круглосуточная автоматическая защита.

Госсектор и субъекты КИИ

Жесткие требования регуляторов, необходимость сбора логов.

Решение: помощь в выполнении требований и автоматизация процессов ИБ.

MSSP и SOC-провайдеры

Высокие операционные затраты.

Решение: снижение стоимости услуг и создание новых сервисов.

Компании на импортозамещении

Необходимость замены иностранных SIEM/SOAR.

Решение: полнофункциональная отечественная платформа.


Logo Pereluk

Помощь в реализации требований регуляторов

Pereluk автоматизирует сбор логов, мониторинг и реагирование, помогая организациям реализовать технические меры, предусмотренные законодательством РФ.

149-ФЗ «Об информации...»

Создание единого контура безопасности и оркестрация СЗИ.

152-ФЗ «О персональных данных»

Регистрация событий безопасности и обнаружение вторжений в ИСПДн.

187-ФЗ «О безопасности КИИ»

Может выполнять функции технического ядра системы мониторинга и управления инцидентами ИБ (СМИУБИ).

Приказ ФСТЭК № 73

Сбор и анализ журналов событий, блокировка атак на ПДн.

Приказ ФСТЭК № 117

Полная автоматизация мониторинга и реагирования на инциденты.

Приказ ФСТЭК № 239

Автоматическое обнаружение атак по настроенным сценариям.

Указ Президента № 166

Российская разработка, совместимость с отечественными ОС.

Указ Президента № 250

Отказоустойчивая защита, документированное подтверждение мер.

Платформа является программным продуктом. Итоговое соответствие зависит от модели угроз, категории системы и организационных мер заказчика.

Технические характеристики и документация

Архитектура

Микросервисная на базе Docker

Производительность

> 10 000 событий/сек (на стандартной конфигурации)

Минимальные требования для пилота

4 vCPU, 8 ГБ RAM, 100 ГБ SSD

Поддерживаемые ОС

Ubuntu 20.04/22.04, Debian 11/12 (совместимость с отечественными ОС уточняется в документации)

СУБД

PostgreSQL, ClickHouse, Redis

Интеграции

TING, Fortinet, UserGate, Ideco, Windows, Linux, Apache, Nginx, Битрикс

Сбор данных

Syslog + VRL-агенты (NXLog, Filebeat, Fluentd) и прямые источники

API

Открытый REST API

Разработано экспертами кибербезопасности с глубоким пониманием реальных угроз
Иконка регуляторики РФ

Реализовано 40 000+ внедрений для тысяч организаций из различных секторов экономики
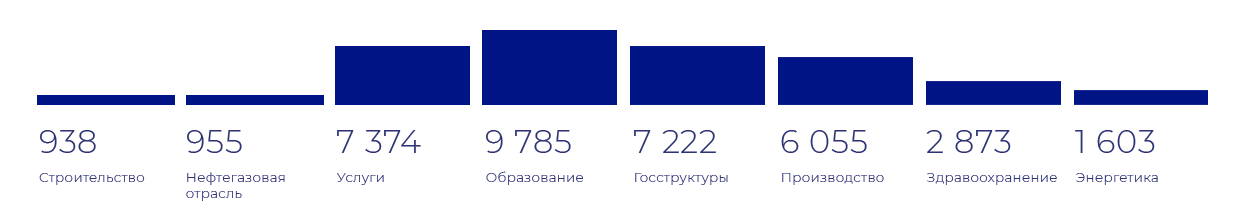
Реализованные проекты Смарт-Софт по отраслям экономики

Проверьте Pereluk в своей инфраструктуре

Запустите бесплатный двухнедельный пилот. Мы поможем развернуть платформу и покажем, как ИИ-агенты обнаруживают и блокируют угрозы.

CRM-форма появится здесь