Перехватывает. Расследует. Блокирует.
Автономный SOC на базе ИИ-агентов. Обнаруживает угрозы на этапе разведки, анализирует инциденты и нейтрализует их за секунды - до того, как атака нанесет ущерб.
*Показатели зависят от архитектуры сети, модели угроз и настроек политик безопасности.
Классическая модель SOC исчерпала себя
Высокая стоимость
Содержание круглосуточной смены из 4–5 аналитиков и лицензий на SIEM/SOAR обходится в десятки миллионов рублей ежегодно.
Усталость от алертов
Современные системы генерируют тысячи ложных срабатываний в день. До 80% времени аналитики тратят на разбор «шума», упуская реальные угрозы.
Реактивная защита
Пока специалист вручную расследует инцидент, атака уже проникла в систему. Время реакции классического SOC - от 30 минут до нескольких дней.
Дефицит кадров
На рынке катастрофически не хватает квалифицированных ИБ-инженеров. Нанимать и удерживать их становится все сложнее и дороже.
Pereluk - SOC, который работает сам
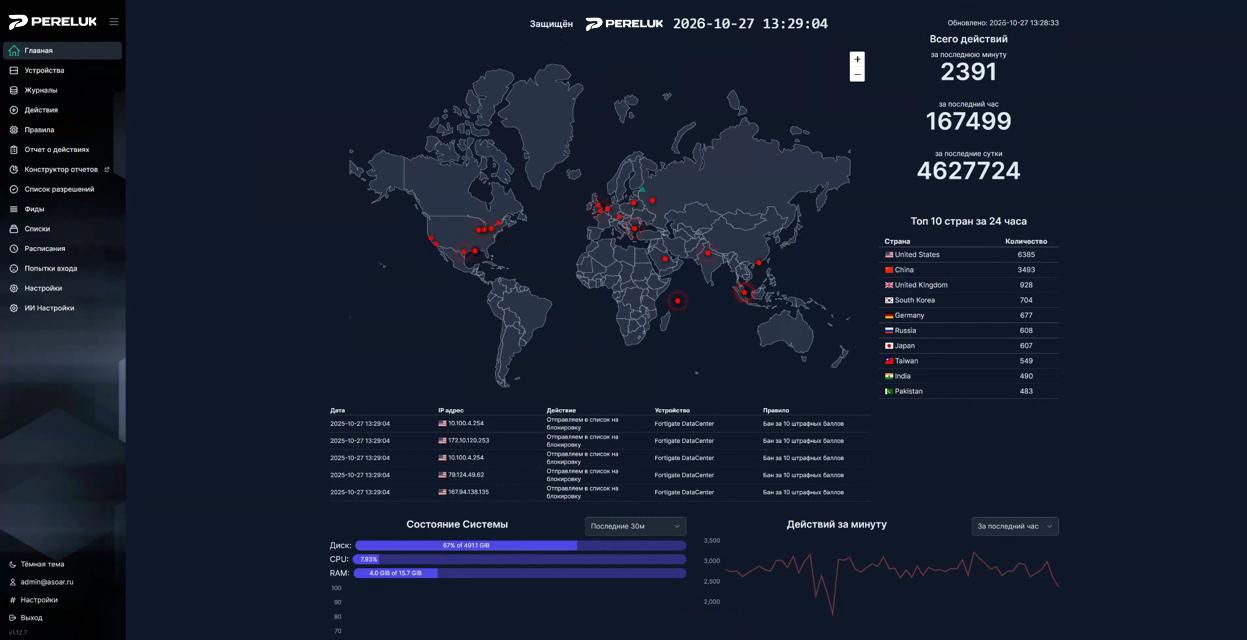
Pereluk - это мультиагентная SIEM + SOAR платформа. Мы перевернули принцип работы SOC: вместо того чтобы собирать данные и генерировать алерты для человека, Pereluk сам анализирует их, принимает решение и выполняет действие.
Обнаружил
Сбор данных (SIEM)
Платформа собирает логи и события со всей инфраструктуры (NGFW, системы контроля доступа, серверы, приложения) без установки тяжелых агентов на каждый хост.
Понял и оценил
Агентный анализ (AI)
Специализированные ИИ-агенты обогащают контекст, формируют гипотезы, используют скоринг и данные ловушек GhostHost для точного определения угрозы.
Заблокировал
Детерминированное действие (SOAR)
Исполнительный движок мгновенно применяет утвержденную политику безопасности: блокирует IP, изолирует хост или разрывает сессию.
Время полного цикла - менее 1 секунды
Ваши аналитики больше не тушат пожары. Они занимаются проактивной охотой за угрозами (Threat Hunting).
Архитектура Agentic SOC: интеллект и скорость
Мы разделили «мозг» и «руки» системы, чтобы обеспечить безопасность, прозрачность и скорость работы.
ИИ-агенты для расследования
Специализированные агенты (аналитик, скоринг, контекст) обогащают данные, проверяют гипотезы и определяют приоритет угроз. Они предлагают сценарий реагирования в рамках заданных политик.
Движок исполнения
После принятия решения исполнительный движок применяет действие за миллисекунды. Все операции строго ограничены политиками, журналируются (для аудита) и могут быть отменены.
Технологии, обеспечивающие автономность
Меньше алертов. Больше действий.
Чем Pereluk отличается от традиционных SIEM + SOAR
Кому нужен Pereluk
Помощь в реализации требований регуляторов
Pereluk автоматизирует сбор логов, мониторинг и реагирование, помогая организациям реализовать технические меры, предусмотренные законодательством РФ.
149-ФЗ «Об информации...»
152-ФЗ «О персональных данных»
187-ФЗ «О безопасности КИИ»
Приказ ФСТЭК № 73
Приказ ФСТЭК № 117
Приказ ФСТЭК № 239
Указ Президента № 166
Указ Президента № 250
Платформа является программным продуктом. Итоговое соответствие зависит от модели угроз, категории системы и организационных мер заказчика.
Технические характеристики и документация
Разработано экспертами кибербезопасности с глубоким пониманием реальных угроз
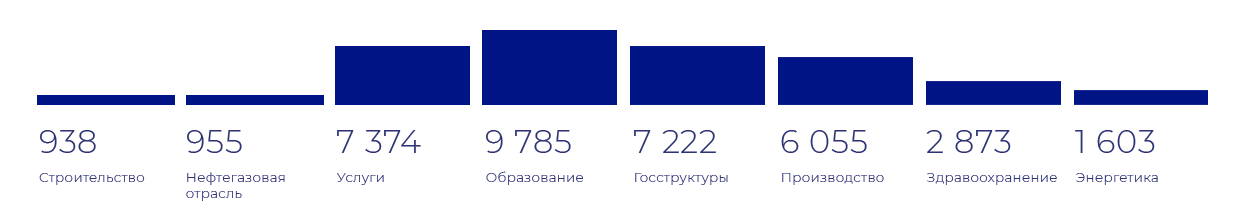
Реализовано 40 000+ внедрений для тысяч организаций из различных секторов экономики
Проверьте Pereluk в своей инфраструктуре
Запустите бесплатный двухнедельный пилот. Мы поможем развернуть платформу и покажем, как ИИ-агенты обнаруживают и блокируют угрозы.